Cyberattaque en grande distribution
Sécurité, télémaintenance et défi des compétences
Dans le secteur de la grande distribution, la continuité d'activité est une priorité absolue. Des terminaux de paiement aux plateformes logistiques, en passant par la gestion des stocks et les commandes en ligne, le fonctionnement quotidien repose sur une infrastructure numérique étroitement interconnectée. Cette forte dépendance expose directement les enseignes aux cyberattaques, remettant au premier plan la gestion de la maintenance informatique et la qualification des équipes.
Des correctifs ignorés : la faille de la maintenance système
Dans plusieurs attaques récentes relayées par la presse, les analyses post-incident ont révélé une cause récurrente et évitable : l'absence d'application des mises à jour de sécurité, y compris lorsque les éditeurs logiciels et les prestataires informatiques avaient formellement alerté leurs clients.
Ce retard pris dans l'application des correctifs s'explique souvent par la crainte d'interrompre l'activité commerciale. Appliquer un patch implique en effet de redémarrer des serveurs ou d'interrompre temporairement certains flux, ce qui pousse de nombreuses entreprises à différer ces fenêtres de maintenance par peur de paralyser une ligne de caisses ou une chaîne d'expédition.
À cela s'ajoute une sous-estimation fréquente du risque cyber au sein des équipes de décision ou d'exploitation. Sans une rigueur constante dans le maintien en condition opérationnelle (MCO) et une coordination étroite avec les sous-traitants, ces failles restent ouvertes et offrent un terrain idéal aux cyberattaquants.
Une attaque prévisible et des failles d'accès béantes
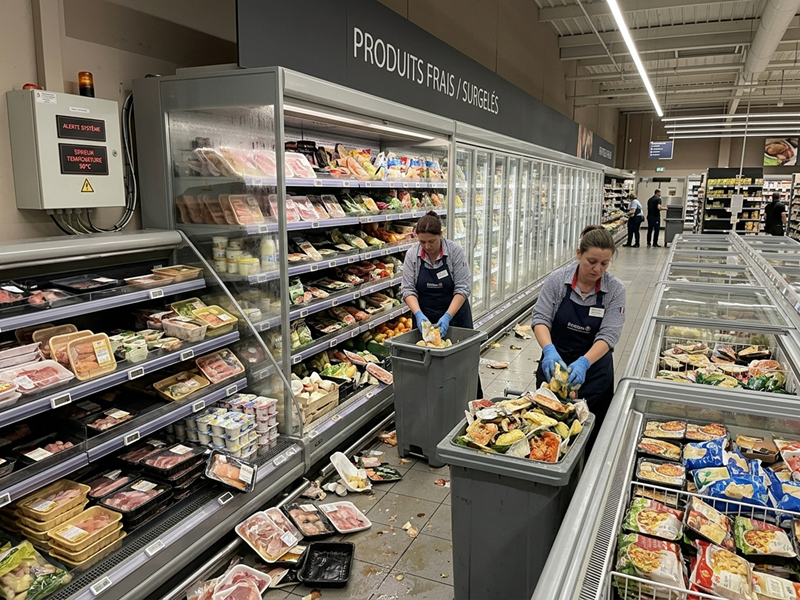
La cyberattaque d'envergure survenue dans la nuit du 11 au 12 octobre 2026 — ayant ciblé les équipements frigorifiques de plusieurs enseignes (Intermarché, E. Leclerc, Système U, Monoprix) et entraîné la perte de stocks pour plusieurs millions d'euros — était-elle évitable ?
Dès le mois d'août, le site spécialisé en cybersécurité Claroty avait pourtant tiré la sonnette d'alarme sur la vulnérabilité d'outils de supervision industrielle. D'après LeMagIT, près de 3 000 consoles web d'administration Danfoss (notamment le modèle AK-SM 800A) restaient directement accessibles sur Internet en France, certaines n'ayant reçu aucune mise à jour depuis 2021.
Au-delà de cette exposition sur le réseau, la sécurité des accès s'est révélée particulièrement défaillante : le mécanisme d'authentification de ces contrôleurs pouvait être contourné en saisissant simplement un mot de passe dont le calcul reposait sur la date du jour. Une vulnérabilité critique qui rappelle l'impact bien réel des objets connectés sur les infrastructures physiques. Comme le souligne Thomas Gayet, directeur général de Scovery : « Quand on connecte un objet, on fait entrer le risque informatique dans le monde physique. »
La télémaintenance : atout opérationnel et porte d'entrée à surveiller
Pour intervenir rapidement en cas de panne et optimiser la maintenance de leurs équipements, les enseignes s'appuient massivement sur la télémaintenance. Cette prise en main à distance offre une réactivité immédiate pour corriger un dysfonctionnement sur un terminal de paiement ou un automate, tout en réduisant les coûts de déplacement et les temps d'arrêt non planifiés. Elle permet également de planifier des interventions techniques en dehors des heures d'ouverture au public.
Cependant, la télémaintenance modifie profondément la surface d'attaque du réseau :
- Sensibilité des connexions distantes : des mots de passe faibles, l'absence d'authentification multifacteur (MFA) ou des sessions ouvertes en permanence constituent une porte d'entrée privilégiée pour les pirates.
- Risque d'attaque par rebond (Supply Chain Attack) : un attaquant peut compromettre le système d'un prestataire informatique pour ensuite utiliser ses accès légitimes afin de s'infiltrer chez le client.
- Besoin de contrôle : sans un suivi strict et une traçabilité rigoureuse via des bastions de sécurité, la maîtrise des accès distants devient particulièrement complexe.
Besoins métier et parcours de formation : anticiper et sécuriser
Face à ces menaces, le secteur doit impérativement renforcer ses compétences informatiques et en cybersécurité en s'appuyant sur des profils qualifiés, capables de faire le lien entre contraintes métier et exigences de sécurité.
Des métiers spécialisés sur l'ensemble de la chaîne
Cette ambition repose sur une diversité de fonctions complémentaires :
- Administrateur systèmes, réseaux et sécurité : garantit le maintien en condition de sécurité et l'application rigoureuse des correctifs.
- Technicien support IT : assure la gestion de proximité et l'assistance technique.
- Analyste SOC (Security Operations Center) : surveille les flux et assure la détection précoce des attaques.
- Responsable de la Sécurité des Systèmes d'Information (RSSI) : pilote la gouvernance globale, la gestion des risques et la supervision des prestataires.
Des parcours de formation adaptés
Pour former ces experts, l'appareil académique et professionnel propose des cursus à tous les niveaux :
Formations courtes et opérationnelles (Bac +2 à Bac +3) : le BTS SIO (parcours SISR), le BUT Informatique, le BUT Réseaux & Télécommunications (parcours Cybersécurité) ou les licences professionnelles permettent une insertion rapide sur les fonctions d'administration et de supervision.
Ingénierie et management du risque (Bac +5) : les diplômes d'ingénieur spécialisés, les masters universitaires en sécurité des SI ainsi que les titres RNCP de niveau 7 (architectes sécurité, Cybersecurity Managers) apportent l'expertise managériale et stratégique indispensable.
Formation continue et certifications : pour les professionnels déjà en poste, des certifications reconnues telles que CompTIA Security+, CEH, CISSP ou Cisco CCNA CyberOps constituent un levier majeur de montée en compétences.
Conclusion
La cybersécurité en grande distribution dépasse le cadre purement technique : elle repose sur l'alliance rigoureuse entre des processus de maintenance appliqués (mises à jour régulières, encadrement strict de la télémaintenance) et la valorisation des compétences humaines. Investir dans la formation et structurer les équipes IT reste la meilleure stratégie pour garantir la résilience globale des activités face aux menaces numériques.
En vidéo
Cyberattaque/supermarchés : qui se cache derrière ?
Nous Rejoindre
Au service de la maintenance depuis 1933…
Accédez au bulletin d'adhésion ou de renouvellement.
Abonnez-vous
Ne manquez plus les informations qui comptent.
Abonnez-vous dès maintenant.
Nous Contacter
10, Rue Louis Vicat
75015 PARIS
01 56 56 29 29
Nous Contacter
Ouverture : sur rendez-vous
Contact internet ou téléphone.